A fraude em carteiras digitais no pagamento por aproximação ocorre quando criminosos interceptam o sinal sem fio ou usam um smartphone roubado para realizar compras indevidas.
Embora a tecnologia NFC utilize criptografia avançada, os sistemas tradicionais focados em senhas estáticas falham em identificar compras feitas sem a confirmação do titular. Acompanhe a leitura para entender os riscos reais dessa tecnologia e saiba como manter a carteira digital em segurança.
Neste conteúdo você vai ler (Clique no conteúdo para seguir)
- Como funciona o pagamento por aproximação via NFC no celular?
- Quais são os riscos reais do NFC?
- Por que a tokenização reduz os danos de um ataque por aproximação?
- O que bancos e fintechs fazem para proteger as transações por aproximação?
- Por que o roubo do smartphone é o verdadeiro risco do pagamento por aproximação?
- Como reduzir a exposição a riscos nos pagamentos por aproximação?
- É possível clonar um cartão apenas aproximando uma máquina do meu bolso?
Como funciona o pagamento por aproximação via NFC no celular?
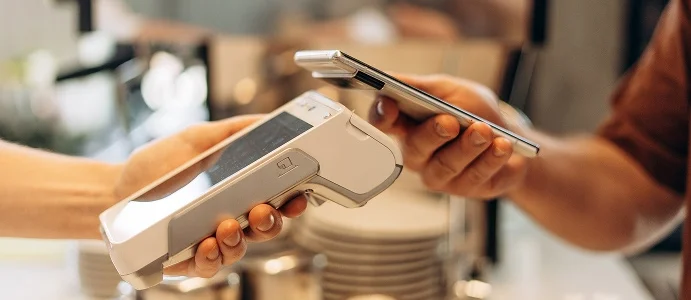
O pagamento por aproximação utiliza a tecnologia Near Field Communication (NFC) para trocar dados sem fio em distâncias curtas, inferiores a quatro centímetros. Ao aproximar o celular da máquina de cartão, cria-se um campo magnético temporário que transmite as informações para concluir a transação sem contato físico.
Diferentemente do pagamento presencial com cartão magnético, o NFC não transmite o número real do cartão bancário. A aplicação gera um código temporário para aquela compra, mantendo os dados confidenciais do cliente armazenados de forma isolada dentro do chip de segurança do aparelho. Com isso, a carteira digital opera em segurança.
A maquininha recebe essa credencial, envia o pedido e aguarda a autorização do banco. Esse fluxo simplifica o atendimento no comércio, mas transfere a validação para o controle de acesso configurado no próprio celular.
Quais são os riscos reais do NFC?
A popularização dos meios de pagamento sem contato trouxe dúvidas sobre a vulnerabilidade do sinal magnético emitido pelos aparelhos. Muitas informações confundem falhas operacionais com limitações técnicas, sendo necessário separar os riscos reais dos mitos do mercado.
O medo de que um golpista possa clonar o cartão simplesmente encostando uma maquininha no bolso da vítima é um mito: a transmissão exige aproximação extrema (menos de 4 cm) e os dados enviados pelo celular são criptografados e temporários, o que impede a cópia do cartão real. No entanto, existem duas técnicas frequentemente discutidas na segurança digital. Conheça.
Skimming por NFC (interceptação de dados)
É a tentativa de capturar as informações transmitidas sem fio durante o pagamento usando um leitor escondido. A eficácia desse golpe em celulares é praticamente nula. Como o smartphone utiliza a tokenização, o criminoso só consegue capturar um código temporário que expira imediatamente após o uso, tornando o dado inútil para clonar o cartão ou fazer novas compras.
Ataque por retransmissão (relay attack)
É uma fraude em que dois criminosos usam transmissores de rádio para "esticar" o sinal do NFC à distância. Um golpista aproxima um leitor do celular da vítima em um local movimentado e retransmite o sinal em tempo real para o segundo golpista, que está encostando outro aparelho em uma maquininha distante.
É uma vulnerabilidade técnica real, porém extremamente rara na prática. O golpe exige equipamentos caros, sincronização perfeita em milissegundos e a presença física de dois criminosos atuando ao mesmo tempo.
Por que a tokenização reduz os danos de um ataque por aproximação?
A tokenização é a camada de proteção que impede que o vazamento de dados de uma compra exponha a conta bancária do usuário. Em vez de enviar o número impresso no cartão, a carteira digital substitui essa informação por uma sequência alfanumérica aleatória chamada token, válida apenas para aquele uso específico.
Caso um criminoso consiga interceptar o sinal transmitido via NFC, as informações obtidas não permitem realizar compras na internet ou cadastrar o cartão em outro aplicativo. A tabela abaixo compara a proteção oferecida pelo modelo tradicional em relação à tokenização das carteiras digitais:
|
Parâmetro de Segurança |
Pagamento Tradicional com Cartão Físico |
Carteira Digital com Tokenização NFC |
|
Exposição dos Dados |
Transmite o número real impresso no cartão. |
Envia um código aleatório e temporário por compra. |
|
Reutilização das Informações |
Dados capturados podem ser usados em compras online. |
Token interceptado expira e não funciona em outras lojas. |
|
Autenticação de Acesso |
Exige digitação de senha numérica na máquina. |
Exige biometria facial ou digital no próprio celular. |
|
Rastreamento do Dispositivo |
Vinculado exclusivamente ao plástico emitido. |
Vinculado ao chip de segurança do aparelho. |
O que bancos e fintechs fazem para proteger as transações por aproximação?
As instituições financeiras utilizam inteligência analítica para identificar padrões atípicos de consumo antes de autorizar transações via NFC. Os sistemas analisam a geolocalização do aparelho, o intervalo entre as compras e o perfil de gastos do correntista.
Quando uma compra por aproximação foge do padrão habitual, o motor de risco do banco bloqueia temporariamente a função e exige a confirmação de identidade no aplicativo. As instituições também definem limites operacionais para pagamentos sem validação por senha.
A biometria obrigatória para cadastrar novos cartões e os alertas no celular a cada compra ajudam o cliente a identificar movimentações suspeitas na conta instantaneamente.
Leia mais: a Serasa Experian, primeira e maior datatech do Brasil, barrou mais de 2 milhões de tentativas de golpe em celulares e notebooks fraudulentos em 2025, por meio de sua tecnologia de Inteligência de Dispositivos.
Por que o roubo do smartphone é o verdadeiro risco do pagamento por aproximação?
Embora ataques tecnológicos de interceptação de sinal chamem a atenção, a perda ou o roubo do celular representam a vulnerabilidade mais comum no dia a dia. Nesse cenário, o problema não está em uma falha de criptografia da tecnologia NFC, mas no acesso físico do criminoso ao aparelho.
Um dos principais pontos de exposição ocorre em transações de baixo valor. Como algumas carteiras digitais permitem pagamentos menores sem a exigência de biometria ou senha para acelerar a compra, um criminoso em posse do aparelho consegue realizar diversas transações em sequência antes que a vítima note o furto e bloqueie os cartões no aplicativo do banco.
O risco se amplia quando o fraudador descobre a senha de bloqueio da tela, seja observando a vítima em locais públicos ou utilizando engenharia social. Com o acesso livre ao smartphone, a proteção do sistema é anulada, permitindo que o criminoso altere as configurações da carteira digital, desative notificações de cobrança e realize movimentações financeiras de alto valor.
Como reduzir a exposição a riscos nos pagamentos por aproximação?
Aumentar a segurança das transações por NFC não exige abrir mão da praticidade, mas requer ajustes estratégicos nas configurações do smartphone e do aplicativo bancário para fechar brechas exploradas em furtos.
Exigir autenticação biométrica para qualquer valor de compra
Por padrão, algumas carteiras digitais autorizam transações de pequeno valor sem exigir o desbloqueio do aparelho. Alterar essa configuração no sistema operacional garante que a biometria facial ou a leitura de digital seja solicitada em absolutamente todas as compras, impedindo que um criminoso faça cobranças sequenciais com a tela do celular apagada.
Ocultar o conteúdo de notificações na tela de bloqueio
Um dos métodos mais comuns de fraude após o furto do aparelho é a leitura de códigos de verificação enviados por SMS ou e-mail na própria tela de bloqueio. Ocultar a prévia dessas mensagens evita que terceiros tenham acesso a senhas temporárias de validação sem antes desbloquear o celular.
Estabelecer limites operacionais reduzidos no aplicativo bancário
Definir um teto diário baixo para pagamentos por aproximação diretamente no aplicativo do banco limita o prejuízo financeiro caso ocorra um acesso indevido. Caso precise realizar uma transação de maior valor, o ajuste pode ser feito temporariamente na hora do uso e reduzido em seguida.
Manter ferramentas de bloqueio e limpeza remota ativas
Cadastrar o dispositivo em plataformas de rastreamento do próprio fabricante permite bloquear a linha telefônica, o acesso aos aplicativos bancários e o próprio aparelho em poucos minutos após o furto, interrompendo a ação dos fraudadores antes que consigam burlar os acessos.
É possível clonar um cartão apenas aproximando uma máquina do meu bolso?
Não. A transmissão por aproximação envia apenas um token temporário de uso único. Mesmo que uma máquina leia o sinal a curta distância, os dados capturados não permitem criar um novo cartão nem fazer compras na internet.
Garantir a proteção nas transações por aproximação exige ir além da praticidade do NFC, combinando atitudes preventivas do usuário com camadas avançadas de análise comportamental por parte das empresas.
Ao alinhar autenticação biométrica rigorosa, limites de exposição reduzidos e motores de risco inteligentes, a organização consolida a carteira digital em segurança e como um pilar indispensável para mitigar golpes de identidade, resguardar a operação financeira e preservar a confiança do consumidor.
Conheça a Solução de Dispositivos da Serasa Experian e descubra como analisar a interação entre usuário e aparelho em tempo real, identificando comportamentos atípicos e bloqueando ameaças sem causar atrito na jornada do seu cliente.